
AWS
Filed under
AWS Transform convertit le code Azure vers AWS
Semaine du 12 octobre : l'agent .NET convertit les appels Azure SDK vers AWS, Lambda Web Functions facture le CPU actif, ECS corrige son compte de tâches.
Identité et certificats passent en privé sur AWS
Semaine du 5 octobre : Transform inventorie Hyper-V sans agent, OAuth atteint les consumers Kafka de Lambda, ACME passe en privé, GuardDuty lit vos requêtes.
AWS retire DevOps Guru : auditez votre stack
DevOps Guru et Managed Blockchain entrent en sunset, Transform évalue Kafka vers MSK, EKS Auto Mode ouvre le tuning des nœuds, Aurora lit Iceberg sur place.
CloudWatch Omni regroupe la télémétrie par équipe
CloudWatch Omni et le bus EventBridge relancé passent à l'échelle de l'organisation, la cohérence forte DynamoDB traverse les continents, DRS couvre Graviton.
Elastic Beanstalk revient, sur EKS
Cluster Mode porte vos applis sur un Kubernetes partagé que vous ne touchez jamais, T8i passe sous T3, PrivateLink tunnelise des CIDR, STS unifie ses limites.
AWS Transform for .NET arrive dans votre CLI
AWS Transform for .NET devient une CLI à scripter dans la CI et génère des tests unitaires, Lambda Managed Instances passe à 90 min, EBS clone entre comptes.
Un lien réseau privé d'AWS vers Azure
Interconnect prévisualise des liens managés vers Azure, Transform dépose du stockage bloc sur FSx for ONTAP, AL2027 active SELinux, R9g Graviton5 passe GA.
AWS rachète l'éditeur de DuckDB, ECS se répare seul
Amazon rachète la société derrière un moteur analytique sous licence MIT, les conteneurs sont réparés quand leur agent se tait, Lambda teste des runtimes.
Vos autorités de certification EKS de 2018 expirent
La rotation managée des CA devance l'expiration des certificats de cluster de 2018, Direct Connect lève le cap de 100 préfixes, Policy Autopilot lit Terraform.
Les health checks EC2 atteignent l'application
Status checks HTTP sans load balancer, un défaut IAM qui accorde PowerUserAccess, la fin de la validation e-mail d'ACM en 2027, et KRaft en place sur MSK.
AWS Transform couvre du schéma au cutover
Conversion hors ligne de schéma SQL Server, actions post-lancement SSM et modernisation continue GA la même semaine, plus Lambda et le scaling d'Aurora.
AWS Transform migre au-delà de VMware
AWS Transform réhéberge depuis Hyper-V et le bare metal, Interconnect vers OCI passe GA, Transit Gateway ajoute le policy routing, CloudWatch pilote Prometheus.
Une Local Zone à Athènes qui garde les données
Athènes gagne une Local Zone avec S3 et EBS, Lambda durable pour .NET passe GA, EKS Auto Mode ajoute EFA et le placement, SES retarife les nouveaux comptes.
Authentification des agents sur AWS : OIDC entre, les clés d'accès sortent
Un agent AWS ne doit jamais détenir de clé durable : OIDC, IRSA, Roles Anywhere et AgentCore Identity changent une preuve signée en identifiants temporaires.
Agent Toolkit for AWS : la doc a un nouveau lecteur
AWS lance l'Agent Toolkit : un serveur MCP, des skills et des garde-fous IAM pour les agents de codage. Le premier lecteur de la doc AWS n'est plus humain.
S3 supprime l'attente de 30 jours pour Infrequent Access
S3 passe des objets en Infrequent Access au jour zéro, Lambda lit son code dans votre bucket, Cognito importe les hashes de mots de passe, GPT-5.6 sur Bedrock.
FinOps: Des alertes de budget avec Terraform avant votre prochaine facture AWS à 2,5 milliards
Le bug Cost Explorer du 17 juillet a affiché des factures AWS en milliards. Dix lignes de Terraform suffisent pour recevoir l'alerte en premier.
La conversion de schéma devient une API pour agents
DMS Schema Conversion s'ouvre aux agents de code, AWS Transform ajoute un mode expert, Security Hub sonde de l'extérieur, les frais GPU sur EKS et ECS baissent.
CloudFormation Express Mode et rollback EKS
CloudFormation Express mode troque la stabilisation contre la vitesse, EKS annule un upgrade Kubernetes, ACM parle ACME, douze services passent en maintenance.
Les filigranes d'AMI rendent la lignée des images opposable
Les filigranes d'AMI survivent aux copies et partages, Lambda MicroVMs isole le code non fiable, Transform vise toute Région, un défaut de firewall corrigé.
AWS Lambda MicroVMs : le serverless gagne un sandbox isolé et stateful
AWS Lambda MicroVMs apportent au serverless une isolation niveau VM, un démarrage rapide par snapshot et un état suspend-resume. Ce qui change, et où s'inscrit la primitive …
AWS Transform dépasse le lift-and-shift
Semaine du Summit : la modernisation continue entre en preview, CloudWatch adopte OpenTelemetry en natif au prix du Go, et la console s'installe dans votre VPC.
AWS MGN rejoint Transform, la CLI v1 s'éteint
Le rehost est renommé sous AWS Transform, les migrations SQL Server gagnent un modèle de coût, trois agents FinOps arrivent et la CLI v1 passe en maintenance.
AWS Multi-party Approval pour Organizations
Le Multi-party approval d'AWS Organizations verrouille les opérations à haut risque derrière un quorum d'approbateurs humains. Voici son fonctionnement.
RDS SQL Server en BYOL et Cognito multi-Région
RDS for SQL Server accepte vos licences, Cognito réplique un user pool vers une Région de secours, EKS livre Kubernetes 1.36 et CUR 2.0 arrive dans Athena.
DynamoDB Local a Grandi : Un Regard Pratique sur ExtendDB
ExtendDB v0.1.0 réimplémente le protocole DynamoDB en Rust sur PostgreSQL. Comparaison directe avec DynamoDB Local sur SigV4, les politiques IAM et les Streams.
Pourquoi Votre SSH Vous Parle d'Ordinateurs Quantiques (Et Comment y Remedier)
OpenSSH avertit désormais quand l'échange de clés n'est pas post-quantique. Ce que menace vraiment store now, decrypt later, et la configuration Kex qui règle.
IaC-First : Pourquoi Je Ne Touche Jamais a la Console AWS en Production
Cliquer dans la console change la réalité sans changer l'état Terraform, donc plan ment. Les modes de dérive, le workflow d'import, et comment imposer l'IaC.
Nouvelle Fonctionnalite AWS S3 : Re-chiffrement sans Deplacement
UpdateObjectEncryption de S3 réencapsule la clé de données au lieu de copier les octets: l'ETag et la date survivent, et 5 To se rechiffrent en millisecondes.
AWS Monthly (Nov '25): La Revolution Serverless Etatique
Novembre et re:Invent 2025 nous ont apporte le "Saint Graal" du serverless : les AWS Lambda Durable Functions. Cette fonctionnalite introduit...
Quand le Cloud Eternue, le Monde S'Enrhume - Lecons de la Debacle us-east-1
La panne us-east-1 a emporté Perplexity, Signal et même les pages d'état censées la signaler. Ce que coûte vraiment une dépendance mono-région, et quoi changer.
AWS Monthly (Sep '25): Vega OS et Observabilite eBPF
Dans une surprise, AWS a publie Vega OS en septembre. Vega est un OS specialise, base sur Linux, optimise pour l'edge et le rendu UI haute performance...
AWS Monthly (Aout '25): Big Data, Zero Effort
Le mois d'aout etait consacre a la "Gravite des Donnees." Les limites de stockage d'Amazon Aurora sont passees a 256 Tio, ce qui met fin ...
AWS Monthly (Juil '25): Kubernetes a la Limite de la Raison
Juillet a ete un mois historique pour la communaute EKS (Elastic Kubernetes Service). AWS a annonce qu'EKS supporte desormais des clusters de 100 000 noeuds.
AWS Monthly (Mai '25): La Mort de la Salle de Crise
Mai a apporte CloudWatch Investigations, qui ont fondamentalement change la rotation d'astreinte. Au lieu de la correlation manuelle des logs, ...
Automatiser le Tagging des Groupes de Logs CloudWatch AWS avec Python et Boto3
Un script Boto3 qui repère les groupes de logs CloudWatch sans tags et applique les vôtres. Les permissions IAM requises et l'effet des tags manquants.
Automatiser le Tagging AWS ECR avec Python et Boto3
Un script Boto3 qui parcourt tous les dépôts ECR et ne tague que ceux sans tags. Les trois permissions IAM requises, et pourquoi l'absence de tags fausse tout.
Automatiser le Nettoyage des Images ECR avec Bash
Un script bash avec l'AWS CLI et jq pour supprimer les images ECR dont le tag suit 9.x.x, avec les modes dry-run et apply pour lire la liste avant tout.
Mettre a Jour les Depots ECR avec un Script Bash
Une courte boucle bash qui passe la mutabilité des tags à MUTABLE sur chaque dépôt ECR du compte, et le compromis accepté dès que les tags s'écrasent.
AWS Monthly (Avril '25): Refroidir la Chaleur de l'IA
En avril, AWS nous a donne un apercu des coulisses de l'ingenierie de leurs datacenters. Pour gerer la dissipation thermique des derniers clusters IA, ...
AWS Monthly (Mar '25): Le Jeu de Pouvoir de la Proximite
Techniquement, cela apporte une "latence a un chiffre en millisecondes" a presque tous les grands hubs technologiques. Si vous construisez des backends AR/VR, ...
Rationalisez Votre Gestion AWS ECR avec Ce Puissant Script Bash
Un script bash qui applique une politique de cycle de vie gardant les trois dernières images sur chaque dépôt ECR d'une région, avec un mode dry-run d'abord.
AWS Monthly (Jan '25): Briser le Plafond des 6 Mo
AWS a porté le streaming de réponse Lambda à 200 Mo en janvier, supprimant le contournement des 6 Mo. Effets sur le TTFB et sur S3 Express One Zone.
Configurer DKIM pour Google Workspace (Gmail) avec Terraform et AWS Route 53
DKIM (DomainKeys Identified Mail) est une technique d'authentification des e-mails essentielle qui aide a prevenir l'usurpation d'e-mails...
Automatiser la Surveillance VPN Site-a-Site AWS
C'est exactement pourquoi j'ai cree le script de surveillance VPN Site-a-Site AWS, un outil concu pour automatiser le monitoring des connexions VPN...
Surveillance de l'Espace Disque EC2 avec un Simple Script Bash et des Alertes Slack
Dans le paysage de l'infrastructure cloud, surveiller la sante et les ressources des instances EC2 est essentiel. Un defi courant pour les administrateurs...
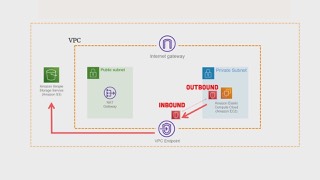
Acceder aux Services AWS dans des Sous-reseaux Prives Sans 0.0.0.0/0
Lorsque vous travaillez avec AWS (Amazon Web Services), la securisation de votre infrastructure est primordiale. L'une des pratiques de securite les plus courantes est de...
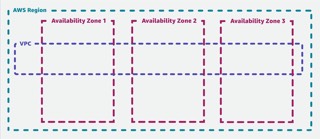
Comprendre les Regions AWS, les Zones de Disponibilite et les VPCs : Un Guide Complet
Dans le paysage actuel du cloud computing, Amazon Web Services (AWS) s'est impose comme un leader, offrant une large gamme de services aux...
AWS Network Load Balancers avec Techniques de Modification d'En-tetes
Les Network Load Balancers (NLBs) AWS sont un outil puissant pour distribuer le trafic applicatif entrant sur plusieurs cibles...
Versions IP AWS VPC : IPv4 vs. IPv6
Alors, attachez vos ceintures pendant que nous demelons les mysteres d'IPv4 et IPv6 au sein d'AWS VPC, vous servant un plateau d'apercus, d'exemples et de details...
Parametres CORS AWS S3 : Une Analyse Approfondie
Que vous soyez un veteran AWS experimente ou un debutant, maitriser les parametres CORS dans S3 peut grandement ameliorer la fonctionnalite...
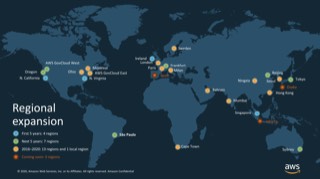
Importance des Regions et des Zones de Disponibilite sur AWS
Nous plongeons dans un aspect essentiel de l'architecture d'applications robustes, resilientes et efficaces sur Amazon Web Services (AWS) : comprendre...
Conception de VPC AWS : Integration des Sous-reseaux, AZs et IP Dual-Stack
Le Virtual Private Cloud (VPC) dans AWS, tissant minutieusement ensemble les sous-reseaux, les zones de disponibilite (AZs) et la configuration dual-stack pour...
Comprendre les Enregistrements DNS CAA : Quoi, Pourquoi et Comment ?
CAA, ou Certificate Authority Authorization, est un type d'enregistrement DNS qui permet aux proprietaires de domaines de specifier quelles Autorites de Certification...
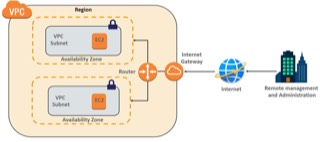
Maitriser le VPC AWS : Une Introduction au Routage du Cloud Prive Virtuel
Le monde du cloud computing n'a jamais ete aussi accessible ou diversifie. Alors que les organisations migrent vers le cloud, AWS...
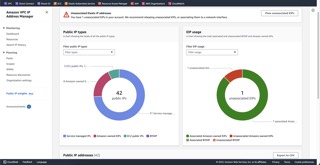
Comprendre la Nouvelle Facturation des Adresses IPv4 Publiques AWS et Public IP Insights
AWS facture 0,005 dollar par heure chaque adresse IPv4 publique depuis février 2024, attachée ou non. Ce que ça représente et comment auditer votre usage.
Le Framework AWS Well-Architected : Une Cle pour le Succes Cloud
Le cloud a revolutionne la facon dont les entreprises operent, et Amazon Web Services (AWS) a constamment mene la charge dans le cloud computing...
Securisez Vos Fichiers Multimedia en Supprimant les Metadonnees avec AWS Lambda
Ameliorez la confidentialite et la securite dans divers secteurs en supprimant les metadonnees EXIF et autres des images et videos telechargees
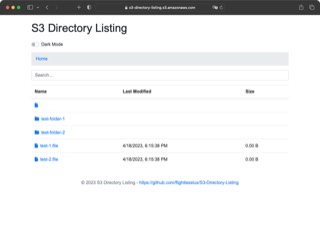
Listez Facilement les Objets de Votre Bucket S3 avec S3 Directory Listing
Decouvrez S3-Directory-Listing, un script JS et un combo HTML simple et facile a utiliser qui transformera le listage de repertoire de votre bucket S3 en...
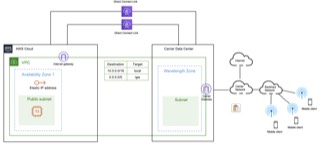
Qu'est-ce que la Carrier Gateway sur AWS ?
Amazon Web Services (AWS) offre de nombreux services pour fournir une experience de cloud computing transparente et securisee a ses utilisateurs. L'un de ces...
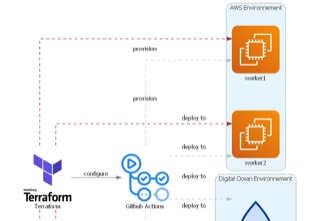
Creer des Cles SSH pour un Acces Securise aux Instances AWS EC2 avec Terraform
Lorsque vous travaillez avec l'infrastructure cloud, la securite est primordiale. Un aspect critique de la securite est le controle d'acces aux ressources cloud...
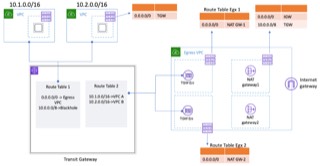
Qu'est-ce qu'une Egress-Only Internet Gateway dans AWS ?
Au sein d'un VPC, une Egress-Only Internet Gateway est un composant essentiel qui permet le trafic sortant du VPC vers Internet.
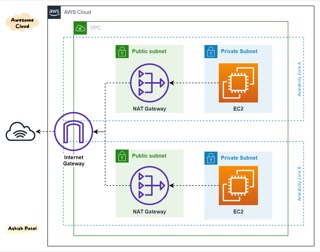
Qu'est-ce qu'une Internet Gateway dans AWS ?
Une passerelle Internet est redondante et scalable horizontalement, mais l'attacher ne suffit pas: c'est l'entrée de la table de routage qui sort le trafic.
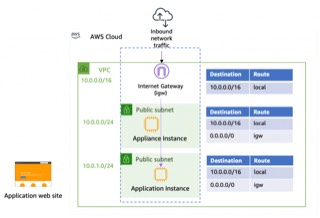
Que sont les Tables de Routage sur AWS VPC ?
Comment les tables de routage VPC dirigent le trafic d'un sous-réseau: routes locales contre passerelle Internet, une table par sous-réseau, et les cas custom.
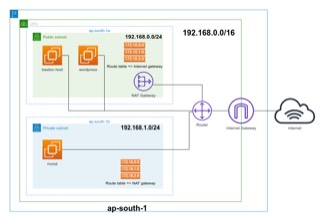
Qu'est-ce qu'un Sous-reseau sur AWS VPC ?
Les sous-reseaux dans AWS VPC sont utilises pour diviser un VPC en plusieurs reseaux logiques. Cela permet aux utilisateurs d'isoler les ressources et de controler l'acces...
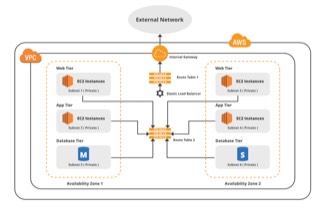
Qu'est-ce que AWS VPC ?
Decouvrez le Virtual Private Cloud (VPC) d'Amazon Web Services (AWS), un service qui permet aux utilisateurs de creer et de gerer leur propre reseau prive virtuel...
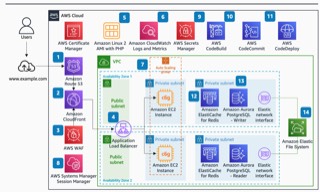
Mise a l'Echelle des Applications PHP sur AWS
Vous pouvez comprendre comment executer des applications PHP hautement disponibles, performantes et securisees sur AWS en 14 etapes faciles...
Creer un Bucket S3 et Definir une Politique via CLI
J'aime vraiment utiliser les commandes CLI et c'est ma routine quotidienne. Aujourd'hui, je vais vous expliquer "Comment creer un bucket S3 sur AWS" et "Mettre une...
Emettre un SSL Let's Encrypt avec AWS Route53
Dans cet article, je veux vous expliquer comment emettre un SSL Let's Encrypt avec le service AWS Route53. Commencons a apprendre.
Automatiser le SSL Let's Encrypt sur un Application Load Balancer AWS
Dans cet article, vous pouvez automatiser toutes les operations d'emission Let's Encrypt pour l'Application Load Balancer AWS et apprendre comment gerer le...
Deployer un Site Web sur S3 et CloudFront avec Bitbucket Pipelines
Dans cet article, vous apprendrez comment deployer votre site web statique sur un bucket S3 et faire l'invalidation du cache automatiquement...
Proteger Votre Compte AWS avec des IPs Specifiques
Vous apprendrez comment proteger votre compte AWS et les ressources dans le cloud avec une Politique IAM. La securite est la premiere chose...
Differences entre AWS CLI v1 et v2
Ce que v2 apporte et pas v1: aucun interpréteur Python à installer, auto-prompt, import de config, sortie YAML et commandes ddb. Et quand migrer se justifie.
Je suis officiellement AWS Community Builder !
Ce matin, j'ai recu un e-mail de @JasonDunn concernant le programme AWS Community Builder. Je ne me souviens pas quand j'ai postule a ce programme mais
Deployer nginx HA sur AWS ECS avec Routage par Geolocalisation via Terraform
Vous pouvez deployer l'image docker nginx dans deux regions differentes sur AWS. Si besoin, vous pouvez ajouter le support d'autres regions vous-meme...
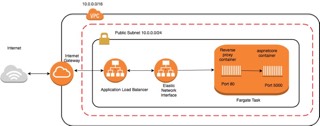
Deployer nginx Docker sur AWS ECS avec Terraform Automation
Vous pouvez comprendre comment deployer facilement nginx docker sur AWS ECS avec terraform. Le terraform gerera tout ce dont vous avez besoin.
Connectez votre AWS a GCP avec Terraform via VPN IPSec Site-a-Site
Vous pouvez deployer l'infrastructure VPN facilement avec cet article. Terraform est un outil d'automatisation avec lequel vous pouvez tout faire dans l'ere du cloud.
Comment Securiser Votre Compte Amazon Web Services
Apprenez a securiser votre compte Amazon Web Services. Le compte de niveau root a un acces complet a toutes les ressources executees dans l'environnement cloud...
Definir Deux Groupes Cibles Differents sur un Load Balancer AWS avec Terraform
Vous apprendrez comment utiliser plus d'un groupe cible derriere un Elastic Load Balancer dans les services AWS avec Terraform.
Etendre votre disque Linux EC2 sans redemarrage sur Amazon Web Services
Suivez simplement les etapes et apprenez a etendre sans redemarrage. Normalement, il est vraiment difficile d'etendre le disque racine des serveurs Linux.
Creer un Nouvel Utilisateur avec Privileges sur AWS RDS (MariaDB)
Vous apprendrez comment creer un utilisateur avec privileges pour votre RDS. C'est un processus un peu complique mais suivez simplement l'article et vous saurez.
Parametres CORS Amazon S3 avec CloudFront sur Amazon Web Services
Apprenez a configurer les parametres CORS de votre bucket S3 sur CloudFront dans Amazon Web Services. Les parametres CORS renforcent la securite de votre bucket.
Corriger "Error: rpmdb open failed" sur CentOS ou Amazon Linux 2
Si vous avez des problemes de rpmdb avec votre yum, vous pouvez facilement suivre les memes etapes et reparer votre gestionnaire de paquets en une minute.
Erreur : Plus d'espace disponible sur le peripherique lors du demarrage/arret des services uniquement
Apprenez a corriger l'erreur "No space left on device" lors du demarrage et/ou de l'arret des services uniquement sur Amazon Linux 2