
AWS
Filed under
AWS TransformがAzureコードをAWSへ変換
10月12日の週: .NETエージェントがAzure SDK呼び出しをAWSへ変換、Lambda Web FunctionsはアクティブCPU課金、ECSがタスク数を修正、Region switchがクォータを確認。
AWSでIDと証明書がプライベートになる
10月5日の週: TransformがエージェントなしでHyper-Vを棚卸し、LambdaのKafkaコンシューマーにOAuth、ACME発行がプライベート化、GuardDutyがクエリを読む。
AWSがDevOps Guruを終了: スタックを監査せよ
DevOps GuruとManaged Blockchainが終了へ。TransformがKafkaからMSKへの移行を評価、EKS Auto Modeがノードチューニングを開放、AuroraはIcebergを直接照会。
CloudWatch Omniがテレメトリをチーム単位でまとめる
CloudWatch Omniと再始動したEventBridgeバスが組織単位へ移り、DynamoDBの強整合性が大陸をまたぎ、DRSがGravitonサーバーに対応した週を整理する。
Elastic Beanstalkが帰ってきた、EKSの上で
Cluster Modeは一度も触らない共有Kubernetesでアプリ群を動かす。T8iがT3より安く、PrivateLinkがCIDR範囲へトンネルし、STSトークンの上限が1つになる。
AWS Transform for .NETがCLIに登場
AWS Transform for .NETがCIに組み込めるCLIになり、ユニットテストも書くようになった。Lambda Managed Instancesは90分に到達、EBSのクローンはアカウントをまたぐ。
AWSからAzureへのプライベートネットワークリンク
InterconnectがAzureへのマネージドリンクをプレビュー、TransformがブロックストレージをFSx for ONTAPに着地、AL2027はSELinuxを有効化、Graviton5のR9gがGA。
AWSがDuckDBの開発元を買収、ECSは自己修復へ
AmazonがMITライセンスの分析エンジンDuckDBの開発元買収に合意。ECSはエージェントが沈黙したコンテナインスタンスを修復し、Lambdaは新ランタイムをプレビュー公開した。
2018年のEKS証明機関が期限切れを迎える
最初の10年物クラスター証明書が切れる前にマネージドCAローテーションが登場、Direct Connectは100プレフィックスの上限を撤廃、Policy AutopilotはTerraformのplanを読む。
EC2ヘルスチェックがアプリケーション層に届く
ロードバランサーのないインスタンス向けのHTTPステータスチェック、PowerUserAccessを付与するIAMのデフォルト、ACMのメール検証終了日程、MSKのインプレースKRaft移行。
AWS Transformがスキーマからカットオーバーまで担う
オフラインのSQL Serverスキーマ変換、SSMによる起動後アクション、継続的モダナイゼーションのGAが同じ週に。加えてLambdaの帯域とAurora Serverlessの高速スケーリング。
AWS TransformがVMware以外も移行対象に
AWS TransformがHyper-Vとベアメタルからもリホスト、Interconnect to OCIがGA、TGWにポリシールーティング、CloudWatchがPrometheusコレクターを運用。
データを保持するアテネのLocal Zone
アテネにS3とEBSを備えたLocal Zoneが開設、Lambda durable executionの.NET版がGA、EKS Auto ModeにEFAとプレイスメントグループ、SESは新規アカウントの料金を改定。
AWSのエージェント認証: OIDCイン、アクセスキーアウト
AWS上のエージェントに長期アクセスキーは不要。OIDCフェデレーション、IRSA、Roles Anywhere、AgentCore Identityが署名付き証明を一時認証情報に変える仕組みを解説。
Agent Toolkit for AWS: ドキュメントに新しい読者がやってきた
AWSがAgent Toolkitを公開。コーディングエージェント向けのMCPサーバー、厳選スキル、IAMガードレール。AWSドキュメントの主な読者はもう人間ではありません。
S3がInfrequent Accessへの30日待ちを撤廃
S3はオブジェクトを作成当日にInfrequent Accessへ移せるようになり、Lambdaは自分のバケットからコードを読み、Cognitoはパスワードハッシュをインポート、GPT-5.6がBedrockに登場。
FinOps: 次の25億ドルのAWS請求書が届く前にTerraformで予算アラートを
7月17日のCost Explorer障害では数十億ドル規模の誤った請求見積もりが表示された。Terraformのaws_budgets_budgetで予算アラートをコードとして整備する入門記事。
スキーマ変換がエージェントAPIになる
DMS Schema Conversionがコーディングエージェントに開かれ、AWS Transformにエキスパートモード、Security Hubは外側から探査、EKSとECSのGPU料金は最大60%減。
CloudFormation ExpressモードとEKSのロールバック
CloudFormation Expressモードは安定化待ちを速度と引き換えにし、EKSはKubernetesアップグレードを巻き戻せ、ACMがACMEを話し、十数のサービスがメンテナンス入り。
AMIウォーターマークでイメージの系譜を強制できる
AMIウォーターマークはコピーや共有を越えて残り、Lambda MicroVMsは信頼できないコードを隔離、Transformは全商用リージョンへ、ファイアウォールのデフォルトも修正。
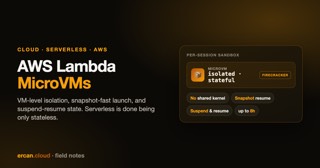
AWS Lambda MicroVMs: serverless にステートフルで隔離されたサンドボックスが加わる
AWS Lambda MicroVMs は VM レベルの隔離、snapshot による高速起動、そして中断と再開が可能なステートフル実行を serverless にもたらす。何が変わり、Firecracker プリミティブがどこに収まるのか。
AWS Transformはリフト&シフトの先へ
Summitの週: 継続的モダナイゼーションがプレビュー入り、CloudWatchがGB単価でOpenTelemetryをネイティブ対応、コンソールはVPCの内側へ移る。
AWS MGNがTransformに統合、CLI v1は終息へ
リホストエンジンがAWS Transform配下に改名、SQL Server移行にコストモデル、コスト管理に3つのエージェント、そしてCLI v1がメンテナンスモードに入る。
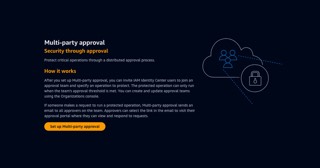
AWS Organizations の Multi-party approval
AWS Organizations の Multi-party approval は、高リスク操作を複数の承認者による定足数の背後でゲートする仕組み。動作の仕組みと、それが買えるセキュリティを解説する。
RDS SQL ServerのBYOLとマルチリージョンCognito
RDS for SQL Serverが手持ちのライセンスを受け入れ、Cognitoがユーザープールを待機リージョンに複製、EKSにKubernetes 1.36、CUR 2.0がAthenaに届く。
ローカルDynamoDBが成長した: ExtendDBのハンズオンレビュー
ExtendDB v0.1.0はDynamoDBのワイヤプロトコルをRustとPostgreSQLで再実装。SigV4、IAMポリシー、StreamsでDynamoDB Localと実機比較した。
SSHが量子コンピュータについて警告している理由(とその修正方法)
OpenSSHは鍵交換が耐量子でない場合に警告する。store now, decrypt laterが実際に何を脅かすのか、そして警告を消すためのKex設定を整理する。
IaCファースト: 本番環境でAWSコンソールを決して触らない理由
コンソールのクリックはTerraformのstateを変えずに現実だけを変え、planが嘘をつき始める。ドリフトの失敗パターンとimport手順、IaC優先を強制する方法。
AWS S3の新機能: 移動なしの再暗号化
S3のUpdateObjectEncryptionはバイトを複製せずデータキーだけを再ラップする。ETagと作成日は保持され、5TBのオブジェクトもミリ秒で完了する。
AWS Monthly (Nov '25): ステートフルサーバーレス革命
11月とre:Invent 2025はサーバーレスの「聖杯」をもたらした。AWS Lambda Durable Functionsだ。この機能は「ステートフルサーバーレス」をLambdaランタイムに直接導入する。
クラウドがくしゃみをすると、世界が風邪をひく - us-east-1メルトダウンからの教訓
us-east-1の障害はPerplexityやSignal、さらにはそれを知らせるはずのステータスページまで巻き込んだ。単一リージョン依存の代償と、いま変えるべきこと。
AWS Monthly (Sep '25): Vega OS & eBPFオブザーバビリティ
9月、AWSはVega OSをリリースした。Vegaはエッジと高性能UIレンダリング(React Nativeコア搭載)に最適化された、Linuxベースの特化型OSだ。超軽量でミリ秒単位の起動を実現し、次世代スマートデバイスに最適だ。
AWS Monthly (Aug '25): ビッグデータ、ゼロ努力
8月は「データ重力」がテーマだった。Amazon Auroraのストレージ上限が256 TiBに引き上げられ、99.9%の企業にとって「シャーディング」の議論が事実上終了した。
AWS Monthly (July '25): 正気の限界でのKubernetes
7月はEKS(Elastic Kubernetes Service)コミュニティにとって画期的な月だった。AWSはEKSが10万ノードクラスタをサポートするようになったと発表した。
AWS Monthly (May '25): ウォールームの終焉
5月に登場したCloudWatch Investigationsは、オンコール当番を根本的に変えた。手動でのログ相関の代わりに、このサービスはAIを使って自動根本原因分析(RCA)を実行する。
PythonとBoto3を使ったAWS CloudWatchロググループのタグ付け自動化
タグの無いCloudWatchロググループを探してタグを付けるBoto3スクリプト。必要なIAM権限と、タグ欠落がコスト集計を歪める理由をまとめる。
PythonとBoto3を使ったAWS ECRタグ付けの自動化
全ECRリポジトリをページネーションし、タグの無いものだけにタグを付けるBoto3スクリプト。必要なIAM権限3つと、タグ欠落がコスト集計を壊す理由。
Bashを使ったECRイメージクリーンアップの自動化
AWS CLIとjqで9.x.x形式のタグを持つECRイメージを削除するbashスクリプト。消す前に一覧を確認できるようdry-runとapplyの2モードを用意した。
BashスクリプトでECRリポジトリを更新する
アカウント内の全ECRリポジトリでイメージタグの可変性をMUTABLEに変える短いbashループと、タグを上書き可能にすることで引き受ける代償。
AWS Monthly (April '25): AIの発熱を冷ます
4月、AWSはデータセンターエンジニアリングの舞台裏を垣間見せてくれた。最新のAIクラスタの熱出力に対応するため、Direct-to-Chip液冷が発表された。
AWS Monthly (Mar '25): 近接性のパワープレイ
技術的には、これによりほぼすべての主要テクノロジーハブに「1桁ミリ秒のレイテンシ」がもたらされる。AR/VRバックエンド、産業用IoT、サブミリ秒のテレメトリシステムを構築している場合、「シリコンまでの距離」が短縮されたことになる。
この強力なBashスクリプトでAWS ECR管理を効率化する
リージョン内の全ECRリポジトリに最新3イメージだけ残すライフサイクルポリシーを適用するbashスクリプト。削除前に確認できるdry-runモード付き。
AWS Monthly (Jan '25): 6MBの壁を打ち破る
AWSが1月にLambdaのレスポンスストリーミングを200MBへ拡張し、6MB回避策は不要になった。TTFBへの影響とS3 Express One Zoneの改善を整理する。
TerraformとAWS Route 53を使ったGoogle Workspace(Gmail)のDKIM設定
DKIM(DomainKeys Identified Mail)はメールスプーフィングを防止する重要なメール認証技術だ。
AWS Site-to-Site VPNモニタリングの自動化
だからこそ私はAWS Site-to-Site VPN Monitoring Scriptを作成した。VPN接続の監視を自動化し、問題が発生した場合に即座にチームに通知するツールだ。
シンプルなBashスクリプトとSlackアラートでEC2ディスク容量を監視する
クラウドインフラストラクチャの環境では、EC2インスタンスの健全性とリソースの監視が不可欠だ。システム管理者にとって一般的な課題の一つは、ディスク容量が不足しないようにすることだ。
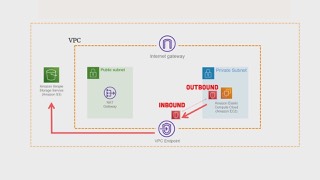
0.0.0.0/0を使わずにプライベートサブネットからAWSサービスにアクセスする方法
AWS(Amazon Web Services)を扱う際、インフラストラクチャのセキュリティは最重要である。最も一般的なセキュリティプラクティスの一つは、グローバルな全IPアドレスを表す 0.0.0.0/0 の使用を避けてプライベートサブネットへのアクセスを制限することだ。
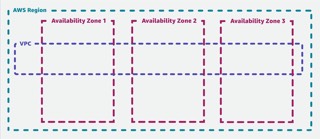
AWSリージョン、アベイラビリティゾーン、VPCの理解: 包括的ガイド
今日のクラウドコンピューティング環境において、Amazon Web Services(AWS)はあらゆる規模の組織に幅広いサービスを提供するリーダーとしての地位を確立している。
AWS Network Load Balancerでのヘッダー変更テクニック
AWS Network Load Balancer(NLB)は、単一または複数のアベイラビリティゾーン内のAmazon EC2インスタンスなどの複数のターゲットに受信アプリケーショントラフィックを分散する強力なツールだ。
AWS VPC IPバージョン: IPv4 vs. IPv6
AWS VPCにおけるIPv4とIPv6の謎を解き明かし、インサイト、例、詳細な説明を提供する。
AWS S3 CORS設定: 詳細解説
経験豊富なAWSベテランでも、始めたばかりでも、S3のCORS設定をマスターすることでウェブアプリケーションの機能性とセキュリティを大幅に向上できる。
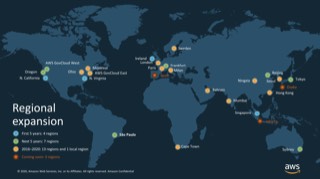
AWSにおけるリージョンとアベイラビリティゾーンの重要性
Amazon Web Services(AWS)で堅牢で回復力があり効率的なアプリケーションを設計する上で極めて重要な側面に飛び込む: AWSリージョンとアベイラビリティゾーン(AZ)の理解と活用。
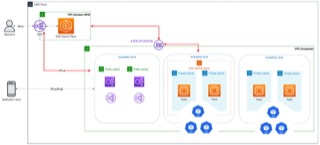
AWS VPC設計: サブネット、AZ、デュアルスタックIPの統合
AWSにおけるVirtual Private Cloud(VPC)の設計は、サブネット、アベイラビリティゾーン(AZ)、IPv4とIPv6のデュアルスタック構成を緻密に織り交ぜるものだ。
CAA DNSレコードの理解: 何を、なぜ、どのように?
CAA(Certificate Authority Authorization)は、ドメイン所有者が自分のドメインに対してどの認証局(CA)が証明書を発行できるかを指定できるDNSレコードの一種だ。
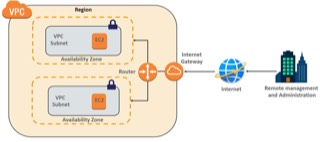
AWS VPCマスタリング: 仮想プライベートクラウドルーティング入門
クラウドコンピューティングの世界はかつてないほどアクセスしやすく多様になっている。組織がクラウドに移行する中で、AWSは頼りになるソリューションとして際立っており、特にVPCサービスがそうだ。
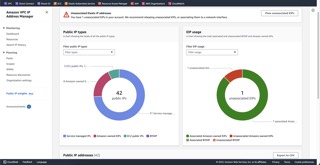
新しいAWSパブリックIPv4アドレス課金とPublic IP Insightsの理解
2024年2月からAWSは接続の有無に関わらず、パブリックIPv4アドレス1つにつき時間0.005ドルを課金する。実際の負担額と無料枠、使用量の点検方法。
AWS Well-Architected Framework: クラウドサクセスの鍵
クラウドはビジネスの運営方法に革命をもたらし、Amazon Web Services(AWS)はクラウドコンピューティングの先頭に立ち続けてきた。
AWS Lambdaでメタデータを削除してメディアファイルを保護する
アップロードされた画像や動画からEXIFやその他のメタデータを除去することで、様々な業界でのプライバシーとセキュリティを強化する。
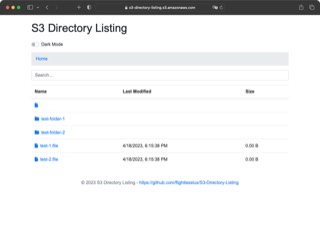
S3 Directory ListingでS3バケットオブジェクトを簡単にリスト表示する
S3-Directory-Listingを紹介する。S3バケットのディレクトリリストを、素敵なUIと検索機能を備えたモダンなファイルとフォルダのリストに変えるシンプルで使いやすいJSスクリプトとHTMLの組み合わせだ。
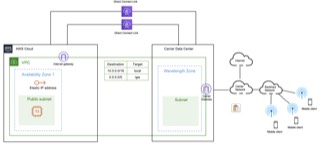
AWSのCarrier Gatewayとは?
Amazon Web Services(AWS)は、シームレスで安全なクラウドコンピューティング体験をユーザーに提供するために多くのサービスを提供している。そのうちの一つがCarrier Gatewayだ。
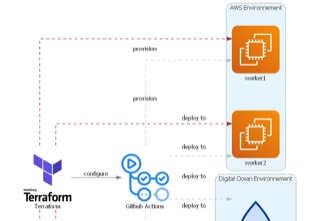
Terraformを使ったAWS EC2インスタンスへの安全なアクセスのためのSSHキー作成
クラウドインフラストラクチャを扱う際、セキュリティは最も重要だ。セキュリティの重要な側面の一つはクラウドリソースへのアクセス制御であり、これはAWS EC2インスタンスを扱う際に特に重要だ。
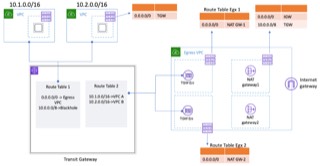
AWSのEgress-Onlyインターネットゲートウェイとは?
VPC内でEgress-Onlyインターネットゲートウェイは、VPCからインターネットへのアウトバウンドトラフィックを可能にする不可欠なコンポーネントだ。
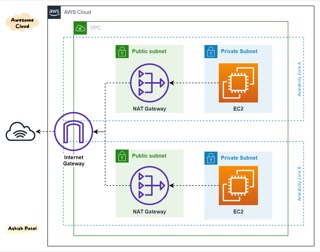
AWSのインターネットゲートウェイとは?
インターネットゲートウェイは水平にスケールし冗長だが、アタッチだけでは足りない。実際に通信をVPCの外へ出すのはルートテーブルの記述である。
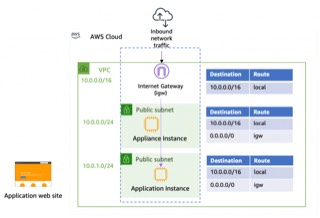
AWS VPCのルートテーブルとは?
VPCルートテーブルがサブネットの通信先を決める仕組み。ローカル経路とインターネットゲートウェイ経路の違い、サブネット1つに1テーブルの原則を押さえる。
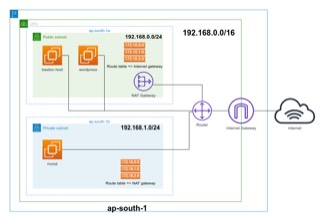
AWS VPCのサブネットとは?
AWS VPCのサブネットは、VPCを複数の論理ネットワークに分割するために使用される。これによりユーザーはリソースを分離し、それらのリソースへのアクセスを制御できる。
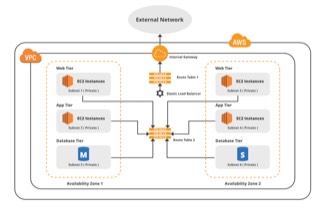
AWS VPCとは?
Amazon Web Services(AWS)Virtual Private Cloud(VPC)について学ぶ。ユーザーがAWSクラウド内で独自の仮想プライベートネットワークを作成・管理できるサービスだ。
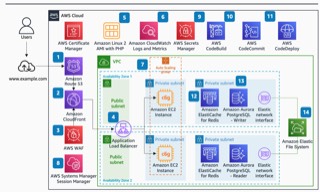
AWSでのPHPアプリケーションのスケーリング
AWS上で高可用、高性能、安全なPHPアプリケーションを実行する方法を14の簡単なステップで理解できる。
CLIでS3バケットを作成しポリシーを設定する
CLIコマンドを使うのが本当に好きで、それが私の日常だ。今日は「AWSでS3バケットを作成する方法」と「S3バケットポリシーを設定する方法」をCLIで説明する。
AWS Route53でLet's Encrypt SSLを発行する
この記事では、AWS Route53サービスを使ってLet's Encrypt SSLを発行する方法を紹介する。学び始めよう。
AWS Application Load BalancerでLet's Encrypt SSLを自動化する
この記事では、AWS Application Load Balancer向けのLet's Encrypt発行オペレーションをすべて自動化し、その管理方法を学ぶことができる。
Bitbucket PipelinesでS3とCloudFrontにウェブサイトをデプロイする
この記事では、静的ウェブサイトをS3バケットにデプロイし、自動的にキャッシュ無効化を行う方法を学ぶ。
指定されたIPでAWSアカウントを保護する
IAMポリシーを使用してAWSアカウントとクラウド内のリソースを保護する方法を学ぶ。セキュリティは第一だ。
AWS CLI v1とv2の違い
v2にあってv1にないもの: Python不要、auto-prompt、config import、YAML出力、ddbコマンド。移行が手間に見合うのはどんな場合かも示す。
正式にAWS Community Builderになりました!
今朝、AWS Community Builderプログラムについて@JasonDunnからメールを受け取った。このプログラムにいつ応募したか覚えていないが...
Terraformを使ったジオロケーションルーティング付きHA nginxのAWS ECSへのデプロイ
AWSの2つの異なるリージョンにnginxのDockerイメージをデプロイできる。必要に応じて、リージョンサポートを自分で追加することも可能だ。
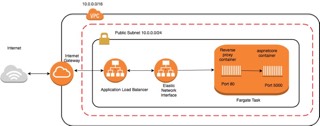
Terraform自動化を使ったnginx DockerのAWS ECSへのデプロイ
Terraformを使って簡単にnginx DockerをAWS ECSにデプロイする方法を理解できる。Terraformが必要なすべてを処理する。
Terraformを使ったIPsec Site-to-Site VPNでAWSとGCPを接続する
この記事を使えばVPNインフラストラクチャを簡単にデプロイできる。Terraformはクラウド時代のあらゆることを実現できる自動化ツールだ。
Amazon Web Servicesアカウントをセキュアにする方法
Amazon Web Servicesアカウントをセキュアにする方法を学ぶ。ルートレベルのアカウントはクラウド環境で実行されているすべてのリソースへの完全なアクセス権を持っている。
TerraformでAWS Load Balancerに2つの異なるTarget Groupを設定する
Terraformを使ってAWSサービスでElastic Load Balancerの背後に複数のターゲットグループを使用する方法を学ぶ。
Amazon Web ServicesでEC2 Linuxのディスクを再起動せずに拡張する
手順に従って、再起動せずに拡張する方法を学ぶ。通常、Linuxサーバーのルートディスクの拡張は本当に難しい。
AWS RDS(MariaDB)で新しい権限ユーザーを作成する
RDS用の権限ユーザーの作成方法を学ぶ。少し複雑なプロセスだが、この記事に従えば理解できる。
Amazon Web ServicesでのCloudFrontを使ったAmazon S3 CORS設定
Amazon Web ServicesでCloudFrontを使ったAWS S3バケットのCORS設定方法を学ぶ。CORS設定はバケットのセキュリティを確保する。
CentOSまたはAmazon Linux 2で「Error: rpmdb open failed」を修正する
yumでrpmdbの問題が発生している場合、同じ手順に従ってパッケージマネージャを1分で修正できる。
エラー: サービスの起動/停止時のみ「No space left on the device」が発生する問題
Amazon Linux 2でサービスの起動/停止時のみ発生する「No space left on the device」エラーの修正方法を学ぶ。